ในยุคที่เทคโนโลยีปัญญาประดิษฐ์เติบโตอย่างรวดเร็ว ปัญหาภัยคุกคามทางไซเบอร์ที่เกี่ยวข้องกับ AI ได้กลายเป็นความท้าทายสำคัญขององค์กรทั่วโลก รายงานเชิงปฏิบัติและงานวิจัยล่าสุดสะท้อนว่า การรับมือกับความเสี่ยงเหล่านี้จำเป็นต้องอาศัยกรอบการทำงานแบบองค์รวมที่ครอบคลุม 3 ด้านหลัก ได้แก่ การตรวจจับ Deepfake แบบหลายมิติ การป้องกันการฉ้อโกงที่อิง AI และการรักษาความมั่นคงปลอดภัยของโครงสร้างระบบ AI เอง
ความก้าวหน้าของโมเดลการสร้างสื่อสังเคราะห์ (Generative AI) เช่น Diffusion Models ทำให้ผู้ไม่หวังดีสามารถสร้างภาพ เสียง และวิดีโอปลอมได้อย่างแนบเนียน ส่งผลให้องค์กรยุคใหม่ต้องปรับเปลี่ยนจากการป้องกันเชิงรับมาสู่การใช้มาตรการเชิงรุกที่อิงตามหลักการทางวิทยาศาสตร์และกรอบมาตรฐานความปลอดภัยสากล
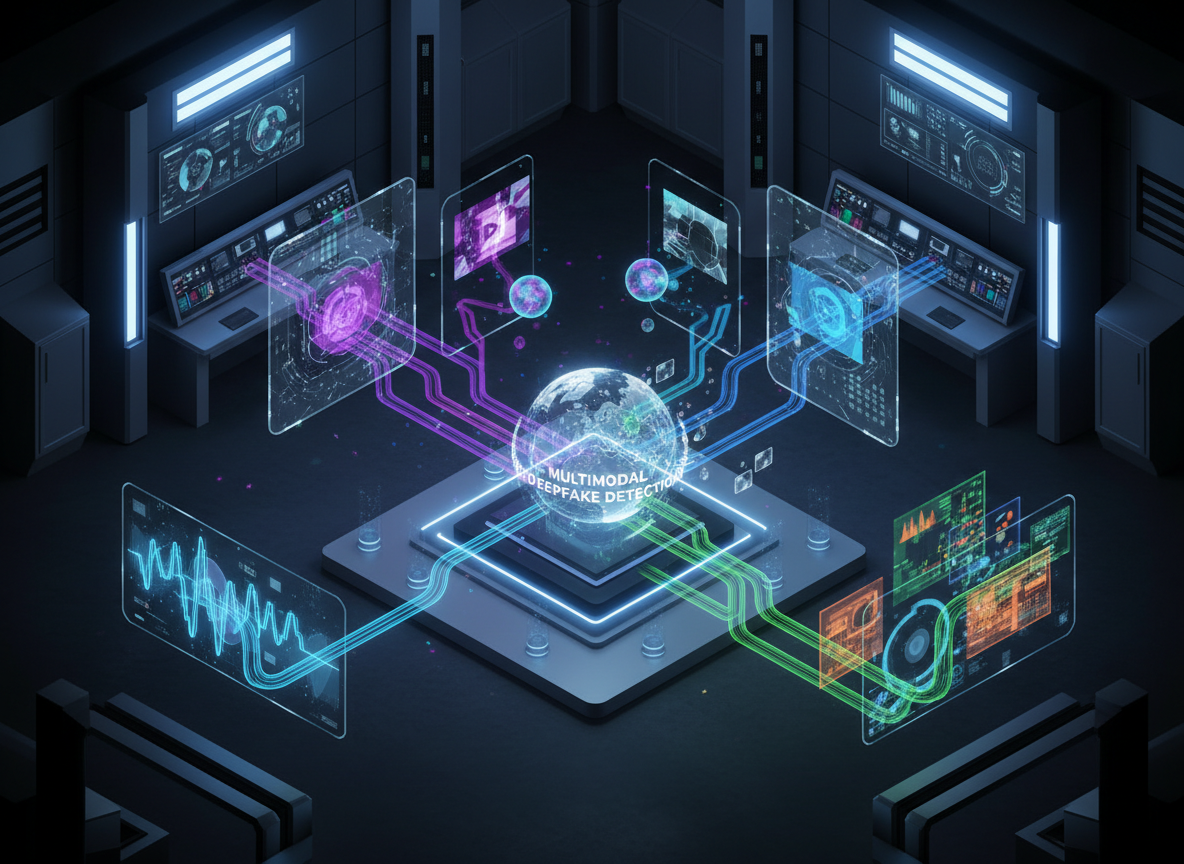
1. การตรวจจับ Deepfake แบบหลายโมดัล (Multimodal Deepfake Detection)
การตรวจจับ Deepfake ในปัจจุบันไม่สามารถพึ่งพาการวิเคราะห์ภาพเพียงอย่างเดียวได้อีกต่อไป งานวิจัยล่าสุดในวารสาร IEEE Access [1] และ Springer Discover Computing [2] ระบุว่า เทคนิค Deepfake ได้พัฒนาไปสู่การปลอมแปลงแบบหลายมิติ ทั้งภาพ เสียง และวิดีโอ การตรวจจับที่มีประสิทธิภาพจึงต้องประยุกต์ใช้โมเดล Vision Transformers (ViT) ร่วมกับเทคนิคการวิเคราะห์เชิงมิติ空間 (Spatial), เวลา (Temporal) และความถี่ (Frequency)
นอกจากนี้ รายงานจาก Expert Systems with Applications [3] และ Expert Systems [4] ได้เน้นย้ำถึงแนวทางการใช้ชุดเครื่องมือตรวจจับแบบหลายโมดัล (Multimodal) เพื่อเพิ่มความทนทานต่อการบีบอัดไฟล์ (Compression) และการโจมตีปลอมแปลงแบบข้ามโดเมน โดยองค์กรจำเป็นต้องอัปเดตชุดข้อมูลทดสอบ (Benchmarks) อย่างต่อเนื่องเพื่อรองรับการรับมือกับ Diffusion Models รุ่นใหม่
2. การตรวจจับและป้องกันการฉ้อโกงทางไซเบอร์ที่อิง AI
การนำ Deepfake มาใช้ในการหลอกลวงประเภท Phishing และการแอบอ้างเป็นบุคคลอื่น (Impersonation) กำลังขยายตัวในภาคการเงินและองค์กรธุรกิจ การป้องกันที่มีประสิทธิภาพต้องอาศัยระบบตรวจจับความผิดปกติ (Anomaly Detection) ที่สามารถวิเคราะห์สตรีมข้อมูล วิดีโอ เสียง และข้อมูลอธิบาย (Metadata) แบบเรียลไทม์ [5]
ตามแนวทางของสถาบันความมั่นคงไซเบอร์ BSI [6] มาตรการป้องกันต้องบูรณาการการตรวจสอบความถูกต้องของข้อมูลผ่านลายเซ็นดิจิทัล (Digital Signature) หรือการประทับลายน้ำดิจิทัล (Digital Watermark) ควบคู่กับการใช้ระบบอธิบายการตัดสินใจของ AI (Explainable AI) เพื่อให้เจ้าหน้าที่มนุษย์สามารถตรวจสอบและยืนยันความถูกต้องของการตัดสินใจได้อย่างแม่นยำ
3. การยกระดับความมั่นคงปลอดภัยของโครงสร้างระบบ AI
ความปลอดภัยของตัวโมเดล AI เองถือเป็นอีกหนึ่งหัวใจสำคัญที่ไม่อาจละเลยได้ ระบบ AI มีโอกาสถูกโจมตีผ่านเทคนิค Adversarial Attacks, Data Poisoning รวมถึงการดัดแปลงโมเดล (Model Tampering) [6] องค์กรจึงต้องสร้างกระบวนการพัฒนาและปรับใช้โมเดล (Secure Training Pipelines & CI/CD) ที่มีการตรวจสอบความสมบูรณ์ของข้อมูลและน้ำหนักโมเดล (Data and Weights Integrity Check) อย่างเคร่งครัด
นอกจากนี้ นิตยสาร TechRadar Pro [7] และแนวทางจาก BSI [6] ยังแนะนำให้เพิ่มการเฝ้าระวังขณะใช้งานจริง (Run-time Monitoring) การรักษาความปลอดภัยในห่วงโซ่อุปทานของโมเดล (Model Supply Chain) และการควบคุมการเข้าถึงส่วนประมวลผล (Inference Endpoints) เพื่อรับมือกับภัยคุกคามทางไซเบอร์ในยุค AI ได้อย่างสมบูรณ์
การสร้างความมั่นคงไซเบอร์ AI ในปัจจุบันจำเป็นต้องผสมผสานทั้งการประยุกต์ใช้เครื่องมือตรวจจับ Deepfake หลายโมดัล การเสริมความทนทานของโมเดลต่อการโจมตีเชิงรุก และการยกระดับความโปร่งใสของกระบวนการตัดสินใจด้วย Explainable AI การติดตามผลงานวิจัยและเกณฑ์มาตรฐานล่าสุดจึงเป็นสิ่งสำคัญสำหรับองค์กรในการเตรียมความพร้อมรับมือกับภัยคุกคามในอนาคต
แหล่งข้อมูล
- [1] IEEE Access (2024), Deepfake Detection in Images and Videos: Comprehensive Review, https://doi.org/10.1109/ACCESS.2024.3523288
- [2] Springer Discover Computing (2025), A survey on multimedia-enabled deepfake detection, https://doi.org/10.1007/s10791-025-09550-0
- [3] Expert Systems with Applications (2024), Multimodal Deepfake Detection Framework, https://doi.org/10.1016/j.eswa.2024.124260
- [4] Expert Systems (2024), Deepfake Generation and Detection Benchmarks, https://onlinelibrary.wiley.com/doi/10.1111/exsy.13570
- [5] Applied Soft Computing (2026), Anomaly Detection and Multimodal Fraud Prevention, https://www.sciencedirect.com/science/article/pii/S1568494626012937
- [6] Federal Office for Information Security BSI, Security of AI Systems Fundamentals, https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/KI/Security-of-AI-systems_fundamentals.pdf?__blob=publicationFile&v=4
- [7] TechRadar Pro (2025), Securing AI infrastructure is critical, https://www.techradar.com/pro/securing-ai-infrastructure-is-critical-heres-how-to-do-it