ข้อมูลตรวจสอบ ณ 19 ตุลาคม 2026 02:05 เวลาไทย
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ของประเทศไทย ได้เผยแพร่แนวทางปฏิบัติเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลในบริบทของปัญญาประดิษฐ์ (AI) ฉบับที่ 1.0 เมื่อวันที่ 7 ตุลาคม 2026 แนวทางดังกล่าวมีวัตถุประสงค์เพื่อชี้แจงและวางมาตรฐานการปฏิบัติตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) สำหรับการพัฒนาและการใช้งาน AI ครอบคลุมตั้งแต่การพัฒนาโมเดล การฝึกฝน ไปจนถึงการนำไปใช้งานจริง แม้จะเป็นแนวทางที่ไม่มีผลบังคับทางกฎหมายโดยตรง แต่ก็สะท้อนถึงความคาดหวังของหน่วยงานกำกับดูแล และเป็นเครื่องมือสำคัญสำหรับองค์กรที่เกี่ยวข้องกับ AI ในประเทศไทย [1], [2]
ประเด็นสำคัญในแนวทาง PDPA ด้าน AI
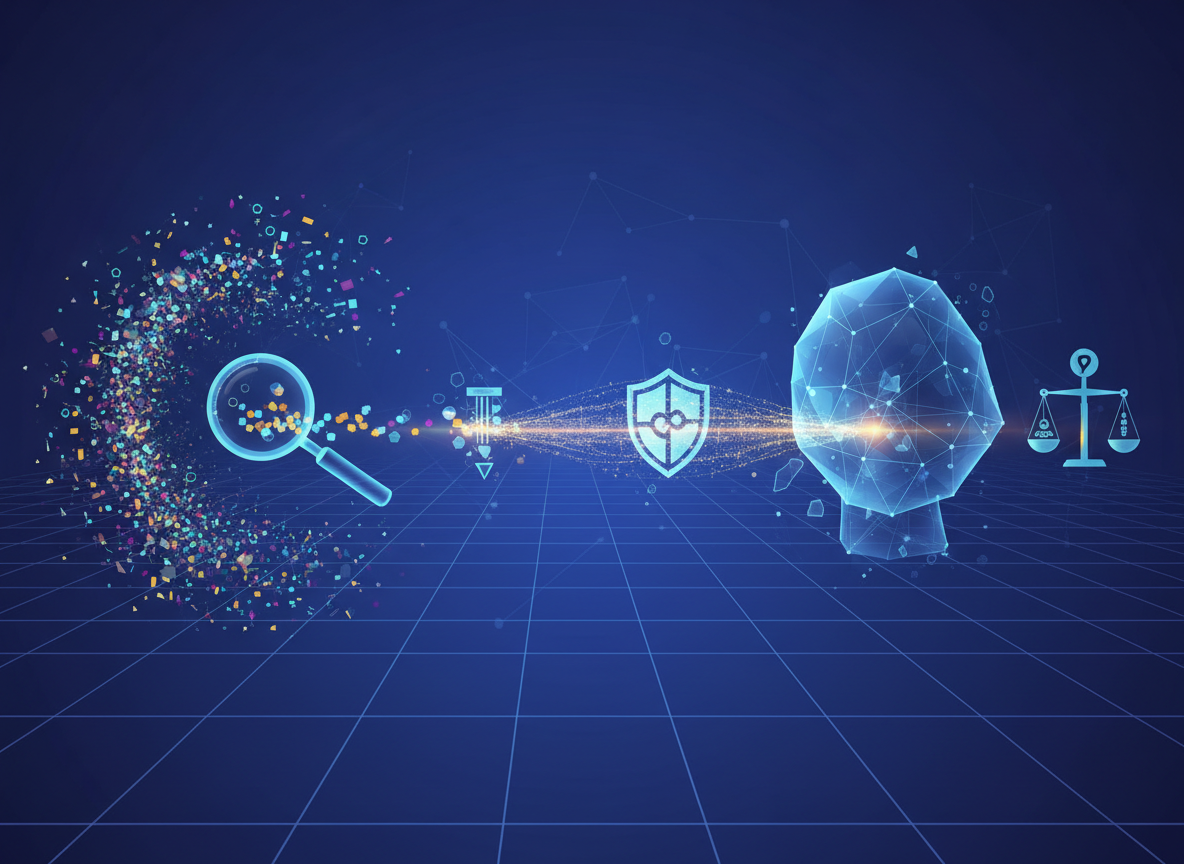
แนวทางฉบับนี้มีความยาว 80 หน้า จัดทำร่วมกับสำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA) ครอบคลุม AI หลายประเภท ทั้ง Analytic AI, Generative AI และ Agentic AI โดยเน้นย้ำว่าข้อมูลส่วนบุคคลในระบบ AI มีรูปแบบที่หลากหลายกว่าที่องค์กรคุ้นเคย [2]
- นิยามข้อมูลส่วนบุคคลในบริบท AI: แนวทางระบุว่า คำสั่งที่ป้อนเข้า (Prompt), บันทึกการใช้งาน (Log), ข้อมูลที่แปลงเป็นเวกเตอร์ (Embedding) และผลลัพธ์ที่ AI สร้างขึ้น ล้วนอาจเป็นข้อมูลส่วนบุคคลตามมาตรา 6 ของ PDPA หากยังสามารถระบุตัวบุคคลได้ทั้งทางตรงหรือทางอ้อม ตัวอย่างเช่น ภาพใบหน้าเสมือนจริง (Deepfake) หรือข้อความที่ระบุประวัติของบุคคลจริง อาจถือเป็นข้อมูลส่วนบุคคลได้ [2]
- โมเดล AI และข้อมูลนิรนาม: โมเดลที่ฝึกด้วยข้อมูลส่วนบุคคลไม่ถือเป็นข้อมูลนิรนามโดยอัตโนมัติ แม้ข้อมูลจะถูกแปลงเป็นค่าน้ำหนัก (Model Weights) แล้วก็ตาม เนื่องจากยังมีความเสี่ยงที่จะถูกสกัดข้อมูลกลับคืนมาได้ ผู้ที่อ้างว่าโมเดลเป็นข้อมูลนิรนามต้องพิสูจน์เป็นรายกรณีพร้อมเอกสารประกอบ หากพิสูจน์ไม่ได้ การเผยแพร่หรือส่งโมเดลไปต่างประเทศจะถือเป็นการประมวลผลข้อมูลส่วนบุคคลที่ต้องปฏิบัติตาม PDPA [2]
- บทบาทของผู้ให้บริการ AI: แนวทางชี้แจงว่า หากผู้ให้บริการ Cloud AI นำ Prompt ของลูกค้าไปฝึกหรือปรับแต่งโมเดลของตนเอง ผู้ให้บริการนั้นจะเปลี่ยนสถานะเป็นผู้ควบคุมข้อมูลส่วนบุคคลอีกรายหนึ่งสำหรับกิจกรรมดังกล่าว [2]
- การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (DPIA): โครงการ AI ที่มีความเสี่ยงสูง เช่น การตัดสินใจอัตโนมัติที่มีผลทางกฎหมาย (อนุมัติสินเชื่อ, คัดกรองการจ้างงาน), การใช้ข้อมูลอ่อนไหวหรือข้อมูลผู้เยาว์จำนวนมากเพื่อฝึกโมเดล, การเฝ้าติดตามบุคคลในพื้นที่สาธารณะ หรือ Generative AI ที่อาจสร้างเนื้อหาบิดเบือน ควรทำการประเมิน DPIA ก่อนเริ่มโครงการ [2]
- มาตรการความปลอดภัย: แนวทางแนะนำให้มี Guardrails ทั้งขาเข้าและขาออกเพื่อป้องกัน Prompt Injection และการรั่วไหลของข้อมูล มีการจำกัดสิทธิการเข้าถึง (Least Privilege), การรันในพื้นที่จำกัด (Sandboxing) และการเก็บ Log ที่ครบถ้วนเพื่อใช้ในการสืบสวนเหตุละเมิด [2]
- สิทธิในการลบข้อมูล: สำหรับระบบที่ใช้ Retrieval-Augmented Generation (RAG) ควรสามารถลบข้อมูลของบุคคลออกจาก Vector Database, Cache และชุดข้อมูลสำหรับ Fine-tuning ได้ทันที หากข้อมูลฝังอยู่ในค่าน้ำหนักของโมเดลและไม่สามารถทำ Machine Unlearning ได้ ควรใช้มาตรการทดแทน เช่น Output Filtering [2]
แนวทางที่สอดคล้องกับมาตรฐานสากล
การออกแนวทางของ สคส. สะท้อนให้เห็นถึงความตื่นตัวในการกำกับดูแล AI ด้านข้อมูลส่วนบุคคล ซึ่งสอดคล้องกับแนวโน้มทั่วโลก เช่น สำนักงานคณะกรรมาธิการข้อมูลข่าวสารแห่งสหราชอาณาจักร (ICO) ที่ได้ตรวจสอบผู้พัฒนา Foundation Model 10 ราย และได้รับคำมั่นว่าจะปรับปรุงแนวปฏิบัติด้านข้อมูลส่วนบุคคลให้สอดคล้องกับ UK GDPR [4] ประเด็นที่ ICO ตรวจสอบคล้ายคลึงกับแนวทางของ สคส. เช่น การอ้างฐานประโยชน์โดยชอบด้วยกฎหมาย, ความโปร่งใส, สิทธิเข้าถึงข้อมูล และการประเมินว่า Embedding ของโมเดลยังคงเป็นข้อมูลส่วนบุคคลหรือไม่ [4]
นอกจากนี้ การที่ Meta ได้แก้ไขข้อกำหนดในการให้บริการเมื่อวันที่ 17 ตุลาคม โดยลบเนื้อหาที่ก่อให้เกิดความกังวลเกี่ยวกับการนำข้อมูลจากเว็บไซต์ข่าวไปใช้ในการฝึก AI ก็แสดงให้เห็นถึงความอ่อนไหวของประเด็นการใช้ข้อมูลเพื่อฝึก AI และความจำเป็นในการสร้างความชัดเจนทางกฎหมาย [5]
แนวทาง PDPA ด้าน AI ฉบับ 1.0 ของ สคส. ถือเป็นก้าวสำคัญในการสร้างความชัดเจนและมาตรฐานสำหรับการพัฒนาและการใช้งาน AI ในประเทศไทย โดยเน้นย้ำถึงความรับผิดชอบขององค์กรในการคุ้มครองข้อมูลส่วนบุคคลตลอดวงจรชีวิตของ AI แม้จะเป็นแนวทางที่ไม่มีผลบังคับทางกฎหมายโดยตรง แต่ก็เป็นสัญญาณที่ชัดเจนจากหน่วยงานกำกับดูแลว่าองค์กรต่าง ๆ ควรให้ความสำคัญกับการปฏิบัติตามหลักการ PDPA อย่างเคร่งครัด การทำความเข้าใจและปฏิบัติตามแนวทางนี้จะช่วยลดความเสี่ยงทางกฎหมายและสร้างความเชื่อมั่นในการใช้เทคโนโลยี AI ในประเทศต่อไป
แหล่งข้อมูล
- [1] MLex. Thailand issues personal data protection guidelines for AI development, use. October 12, 2026. https://www.mlex.com/mlex/articles/2536684/thailand-issues-personal-data-protection-guidelines-for-ai-development-use
- [2] THAI DATA. PDPA กับ AI: สคส. ออกแนวทางคุ้มครองข้อมูลฉบับ 1.0. October 7, 2026. https://thaidata.co.th/policy/pdpc-pdpa-ai-guidelines-version-1/
- [3] MLex. Thailand sets data safeguards for citizen access to foreign AI models. https://www.mlex.com/mlex/articles/2517297/thailand-sets-data-safeguards-for-citizen-access-to-foreign-ai-models
- [4] THAI DATA. ICO ได้คำมั่นจาก 10 ผู้พัฒนา AI ปรับการใช้ข้อมูลส่วนบุคคล. October 8, 2026. https://thaidata.co.th/policy/ico-ai-foundation-model-developers-agentic-ai/
- [5] vietnam.vn. Meta แก้ไขข้อกำหนดทางการค้าท่ามกลางความกังวลเกี่ยวกับการรวบรวมข้อมูลจากนักข่าวเพื่อใช้ในการฝึกอบรม AI. October 17, 2026. https://www.vietnam.vn/th/meta-sua-doi-dieu-khoan-thu-mai-truoc-lo-ngai-ve-viec-thu-thap-du-lieu-bao-chi-huan-len-ai