ข้อมูลตรวจสอบ ณ 27 ตุลาคม 2026 02:05 เวลาไทย
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ได้เผยแพร่แนวทางปฏิบัติว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลด้านปัญญาประดิษฐ์ (AI) ฉบับ 1.0 เมื่อวันที่ 7 ตุลาคม 2026 โดยเป็นเอกสารความยาว 80 หน้าที่จัดทำร่วมกับสำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA) แนวทางนี้มีวัตถุประสงค์เพื่อวางมาตรฐานและให้คำแนะนำแก่ผู้ประกอบการและองค์กรต่าง ๆ ในการนำ AI มาใช้โดยคำนึงถึงการคุ้มครองข้อมูลส่วนบุคคลตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ครอบคลุม AI หลายประเภท ทั้ง Analytic AI, Generative AI และ Agentic AI [thaidata.co.th]
แม้แนวทางนี้จะไม่มีสภาพบังคับทางกฎหมายโดยตรง แต่ถือเป็นมาตรฐานที่หน่วยงานกำกับคาดหวังให้องค์กรปฏิบัติตาม เพื่อลดความเสี่ยงด้านการละเมิดข้อมูลส่วนบุคคลที่อาจเกิดขึ้นจากการใช้เทคโนโลยี AI ซึ่งมีความซับซ้อนและมีรูปแบบข้อมูลที่หลากหลายกว่าที่องค์กรคุ้นเคย [thaidata.co.th]
ข้อมูลส่วนบุคคลในระบบ AI: ความท้าทายที่ซับซ้อน
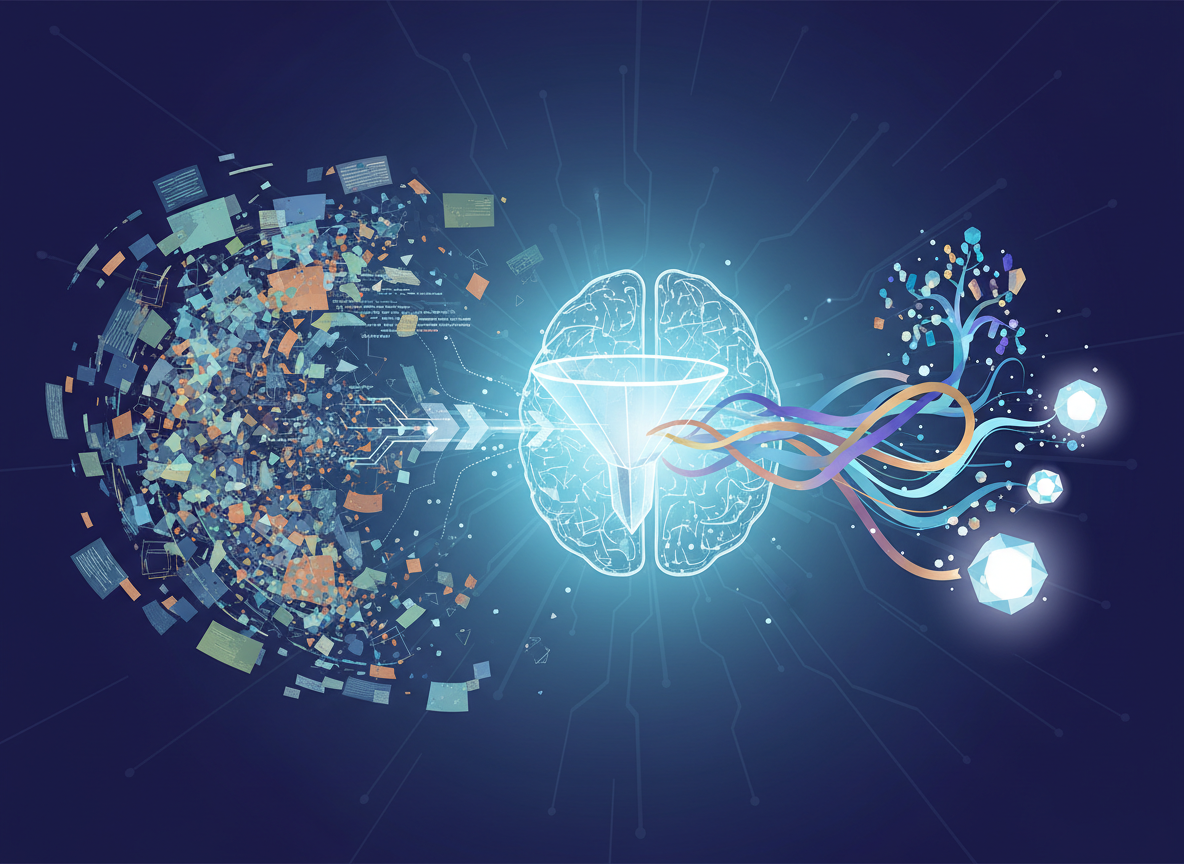
แนวทาง PDPA ด้าน AI ฉบับ 1.0 ชี้ให้เห็นว่าข้อมูลส่วนบุคคลในระบบ AI มีความหลากหลายและซับซ้อนกว่าที่องค์กรส่วนใหญ่เข้าใจ ไม่ว่าจะเป็นคำสั่งที่ป้อนเข้า (Prompt), บันทึกการใช้งาน (Log), ข้อมูลที่แปลงเป็นเวกเตอร์ (Embedding) และผลลัพธ์ที่ AI สร้างขึ้น ล้วนอาจถือเป็นข้อมูลส่วนบุคคลตามมาตรา 6 ของ PDPA หากยังสามารถระบุตัวบุคคลได้ทั้งทางตรงหรือทางอ้อม [thaidata.co.th] ตัวอย่างเช่น ภาพใบหน้าเสมือนจริง (Deepfake) หรือข้อความที่ระบุประวัติของบุคคลจริงที่ AI สร้างขึ้น ก็อาจเป็นข้อมูลส่วนบุคคลได้ [thaidata.co.th]
ประเด็นสำคัญอีกประการคือ โมเดล AI ที่ฝึกด้วยข้อมูลส่วนบุคคลจะไม่ถือเป็นข้อมูลนิรนามโดยอัตโนมัติ แม้ข้อมูลจะถูกแปลงเป็นค่าน้ำหนัก (Model Weights) แล้วก็ตาม เนื่องจากยังมีความเสี่ยงที่จะถูกสกัดข้อมูลออกมาได้ด้วยการโจมตีทางไซเบอร์ เช่น Membership Inference หรือ Model Inversion หรือข้อมูลอาจหลุดออกมาในผลลัพธ์ที่ AI สร้าง (Regurgitation) [thaidata.co.th] ดังนั้น องค์กรที่ต้องการอ้างว่าโมเดลเป็นข้อมูลนิรนามจะต้องพิสูจน์เป็นรายกรณีและมีเอกสารประกอบที่ชัดเจน เช่น เกณฑ์การคัดเลือกแหล่งข้อมูล มาตรการคัดกรองก่อนฝึก และผลทดสอบความทนทานต่อการโจมตี [thaidata.co.th]
การกำหนดบทบาทและความรับผิดชอบของผู้ควบคุมและผู้ประมวลผลข้อมูล
แนวทางนี้เน้นย้ำถึงการแยกบทบาทระหว่างผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคลตามอำนาจตัดสินใจเกี่ยวกับวัตถุประสงค์และวิธีการประมวลผลข้อมูล ไม่ใช่ตามชื่อบทบาททางเทคนิค [thaidata.co.th] กรณีที่องค์กรไทยควรให้ความสนใจเป็นพิเศษคือผู้ให้บริการ Cloud AI ที่โดยทั่วไปอาจทำงานในฐานะผู้ประมวลผล แต่หากเงื่อนไขการให้บริการ (Terms of Service) ระบุว่าจะนำ Prompt ของลูกค้าไปฝึกหรือปรับแต่งโมเดลของตนเอง ในกิจกรรมนั้นผู้ให้บริการจะเปลี่ยนสถานะเป็นผู้ควบคุมข้อมูลส่วนบุคคลอีกรายหนึ่ง ซึ่งหมายถึงต้องรับผิดชอบตาม PDPA ในส่วนนั้นด้วย [thaidata.co.th]
นอกจากนี้ แนวทางยังแนะนำให้องค์กรที่นำโมเดล AI ของผู้อื่นมาใช้ดำเนินการตรวจสอบวิเคราะห์สถานะ (Model Due Diligence) เช่น สอบถามแหล่งที่มาของชุดข้อมูลฝึก ฐานทางกฎหมายที่ผู้พัฒนาใช้ และอ่าน Model Card ก่อนนำมาใช้งาน เพื่อให้มั่นใจว่าการใช้โมเดลนั้นเป็นไปตามข้อกำหนดของ PDPA [thaidata.co.th]
โครงการ AI ความเสี่ยงสูงและการประเมินผลกระทบด้านการคุ้มครองข้อมูล
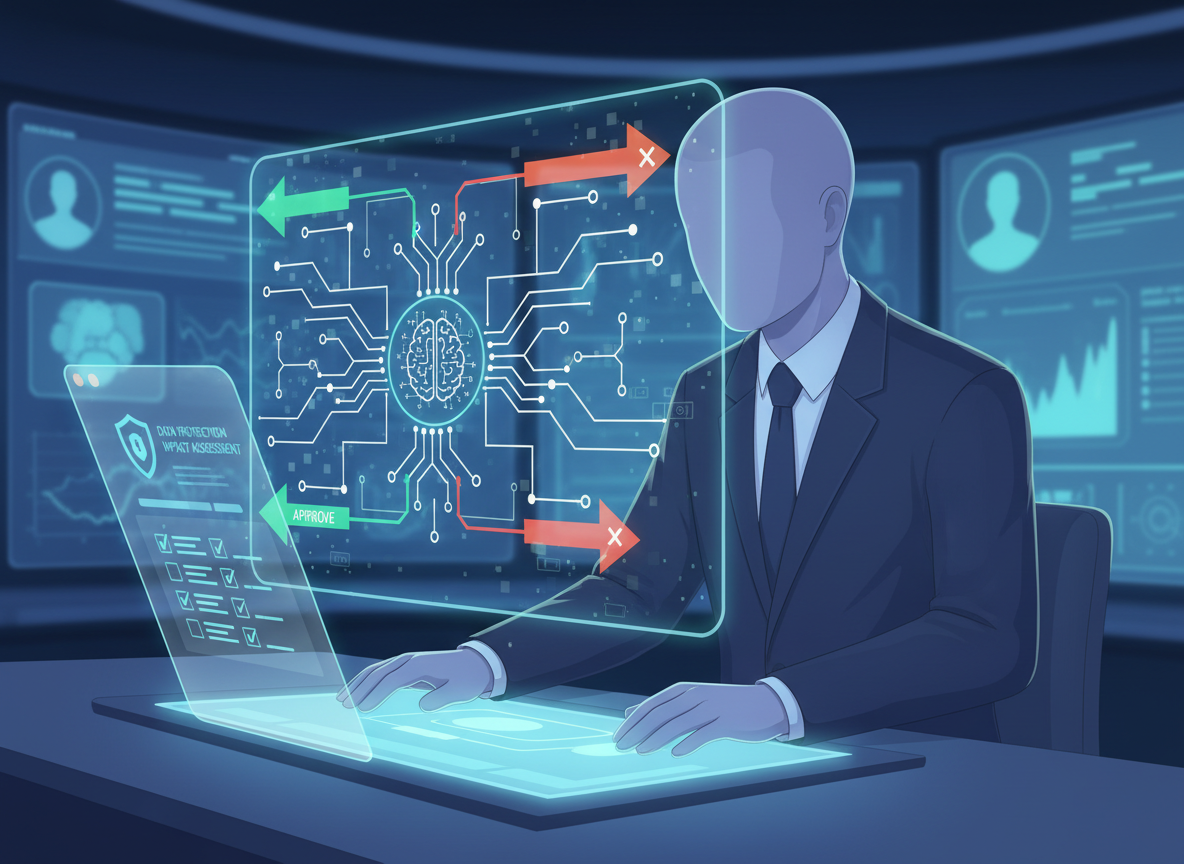
แนวทางของ สคส. ระบุถึงโครงการ AI บางประเภทที่ควรต้องทำการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Impact Assessment: DPIA) ก่อนเริ่มดำเนินการ ได้แก่ [thaidata.co.th]:
- การตัดสินใจอัตโนมัติที่มีผลทางกฎหมายหรือกระทบต่อบุคคลอย่างมีนัยสำคัญ เช่น การอนุมัติสินเชื่อ การคัดกรองการจ้างงาน หรือการประเมินผลงานพนักงาน
- การใช้ข้อมูลอ่อนไหวตามมาตรา 26 ของ PDPA หรือข้อมูลของผู้เยาว์จำนวนมากเพื่อฝึกโมเดล
- การใช้ AI เฝ้าติดตามบุคคลในพื้นที่สาธารณะอย่างเป็นระบบ
- Generative AI ที่อาจสร้างเนื้อหาบิดเบือนจนกระทบต่อชื่อเสียงของบุคคล
องค์กรต้องเตรียมพร้อมสำหรับการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ภายใน 72 ชั่วโมง ตามมาตรา 37 (4) ของ PDPA ซึ่งการมีระบบ Guardrails ทั้งขาเข้าและขาออกเพื่อป้องกัน Prompt Injection และการรั่วไหลของข้อมูล รวมถึงการเก็บ Log ที่มีรายละเอียดครบถ้วน จะช่วยให้สามารถสืบสวนและแจ้งเหตุได้อย่างทันท่วงที [thaidata.co.th]
แนวทาง PDPA ด้าน AI ฉบับ 1.0 ของ สคส. ถือเป็นก้าวสำคัญในการสร้างความชัดเจนและยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลในยุคที่เทคโนโลยี AI เข้ามามีบทบาทอย่างแพร่หลาย องค์กรต่าง ๆ ควรศึกษาและนำแนวทางนี้ไปปรับใช้ในการดำเนินงาน เพื่อให้มั่นใจว่าการใช้ AI เป็นไปอย่างถูกต้องตามกฎหมายและเคารพสิทธิความเป็นส่วนตัวของเจ้าของข้อมูล การทำบัญชีการใช้ AI, การตรวจสอบสัญญาผู้ให้บริการ, การทำ DPIA สำหรับโครงการความเสี่ยงสูง, การปรับปรุง Privacy Notice และการออกแบบระบบให้รองรับการลบข้อมูลและการเก็บ Log จะเป็นมาตรการสำคัญที่ช่วยให้องค์กรปฏิบัติตาม PDPA ได้อย่างมีประสิทธิภาพ [thaidata.co.th]
แหล่งข้อมูล
- [1] THAI DATA. (2026, October 7). PDPA กับ AI: สคส. ออกแนวทางคุ้มครองข้อมูลฉบับ 1.0.
- [2] สมาคมนักข่าวนักหนังสือพิมพ์แห่งประเทศไทย. (ไม่ระบุวันที่). เตือนสื่อใช้ AI ระวัง PDPA–ลิขสิทธิ์แม้ปกปิดชื่อก็ยังระบุตัวบุคคลได้.